Français
Comment et pourquoi est-on passé de Wiegand à OSDP ?
Les lecteurs de badge se vendent en deux versions, Wiegand ou OSDP. D'où viennent ces deux mots, pourquoi le premier a-t-il tenu pendant quarante ans, et pourquoi a-t-il finalement cédé le pas au second ?
Le mot Wiegand est sur presque tous les lecteurs de badge, à côté d'un autre : OSDP. Le premier vient d'un brevet délivré en 1974. Le second d'une norme publiée en 2020, pour un protocole qui date lui-même de 2008. Entre les deux, quarante ans pendant lesquels les lecteurs ont parlé à leur centrale par les deux mêmes fils.
Voici comment on est passé de l'un à l'autre, en quatre temps.
Wiegand dépose un brevet, et son effet devient une carte
L'inventeur John R. Wiegand a breveté un effet magnétique en 1974. Le brevet décrit un fil ferromagnétique écroui, dont l'enveloppe et le cœur ne retiennent pas l'aimantation de la même façon. Quand on passe un aimant devant ce fil, son cœur change de polarité d'un seul coup, et ce changement brutal produit une impulsion de tension dans une bobine placée à côté.
Cette impulsion n'a besoin ni de pile, ni d'amplificateur. Elle existe ou elle n'existe pas. C'est donc un bit.
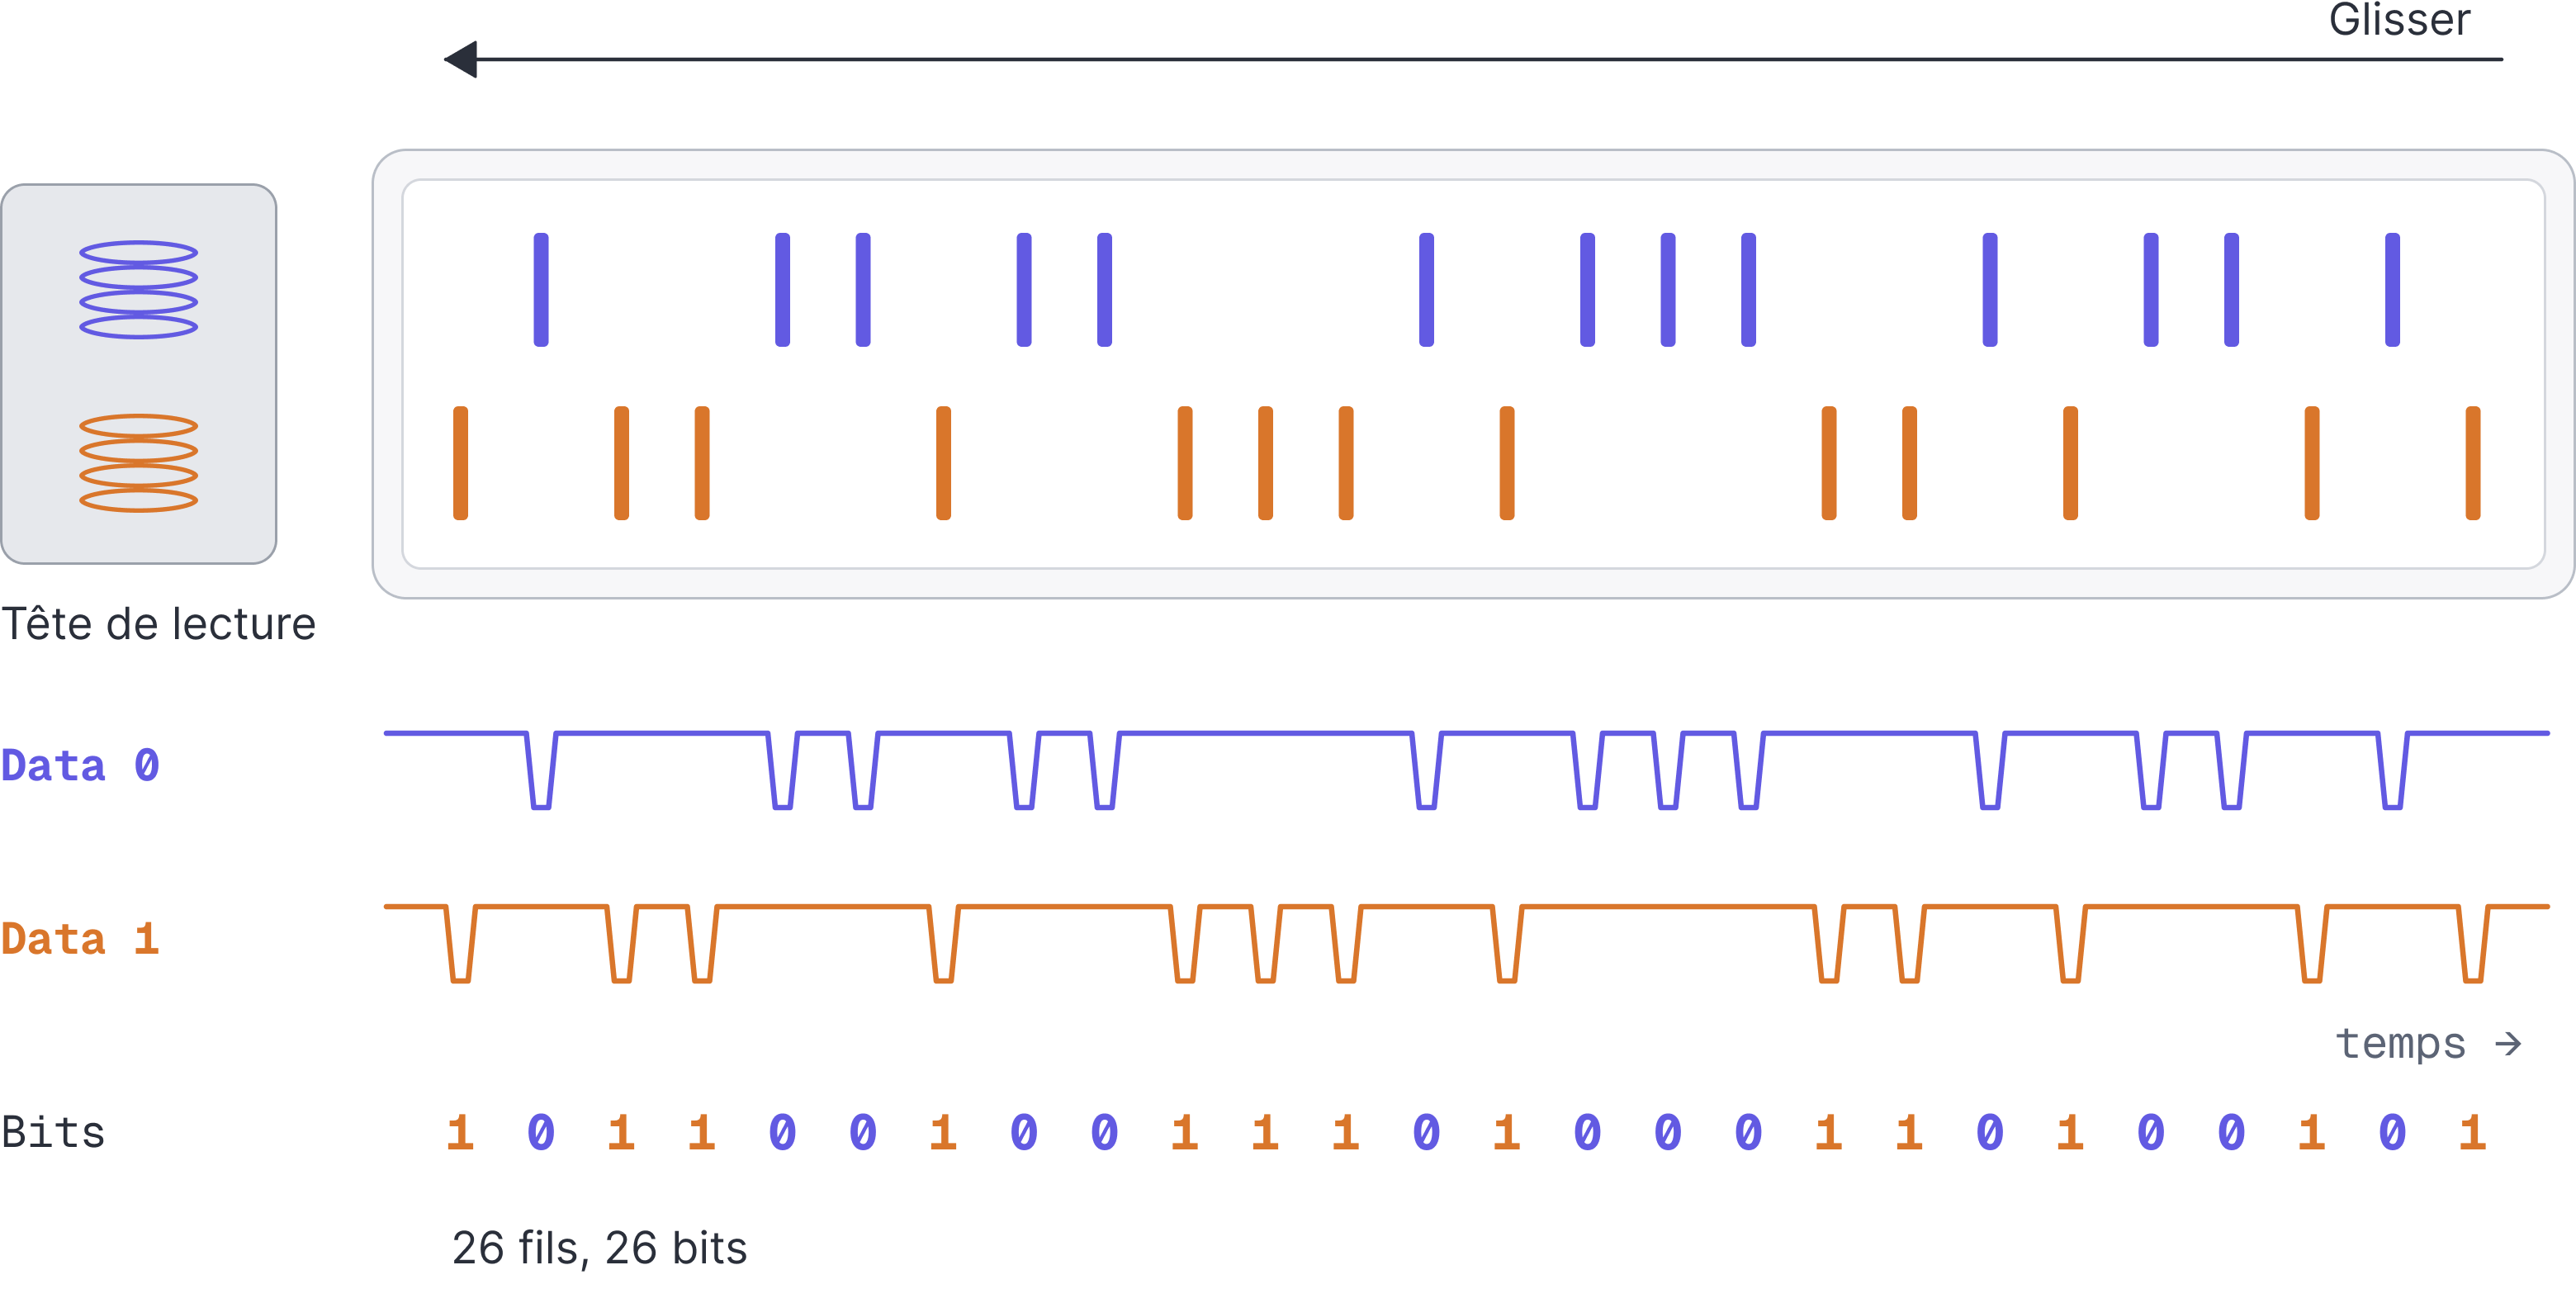
On a donc glissé quelques dizaines de ces fils dans une carte en plastique, sur deux rangées. C'est un code-barres en métal. On fait glisser la carte dans une fente, chaque fil passe devant la tête de lecture et produit son impulsion, et le lecteur les envoie sur deux lignes : une impulsion sur la première vaut zéro, une impulsion sur la seconde vaut un. D'où les trois fils de l'interface qui en est née : Data 0, Data 1 et la masse.
Le nombre de fils qu'on peut glisser dans une carte est limité, donc le numéro qu'elle porte l'est aussi. Allegion le dit clairement : la technologie « imposait des limites au nombre de bits que pouvait porter une carte : le format 26 bits était le plus courant, et le 37 bits était le plafond » (Selecting campus readers). Vingt-six bits, c'est vingt-six fils dans la carte.
La carte est finalement remplacée, mais le câblage reste
Les cartes sans contact ont finalement remplacé celles de Wiegand. Un badge de proximité à 125 kHz, puis une carte à puce à 13,56 MHz, se présentent devant le lecteur sans qu'on les glisse nulle part. Ni la carte ni le lecteur ne s'usent. À la fin des années 1990, on déposait encore des brevets sur des jetons à fils Wiegand, et HID n'a retiré de son catalogue ses cartes et lecteurs Wiegand qu'en janvier 2013 (communiqué de Secura Key).
Et pourtant, le câblage n'a pas changé.
Toutes les centrales installées avaient deux bornes marquées Data 0 et Data 1. Un fabricant qui sortait un lecteur sans contact avait donc le choix : inventer une nouvelle façon d'envoyer le numéro, et obliger ses clients à remplacer leurs centrales, ou envoyer ses impulsions comme avant, et se brancher sur l'existant. Tout le monde a choisi la seconde. Les lecteurs ont changé deux fois de technologie, et la centrale n'a rien vu passer.
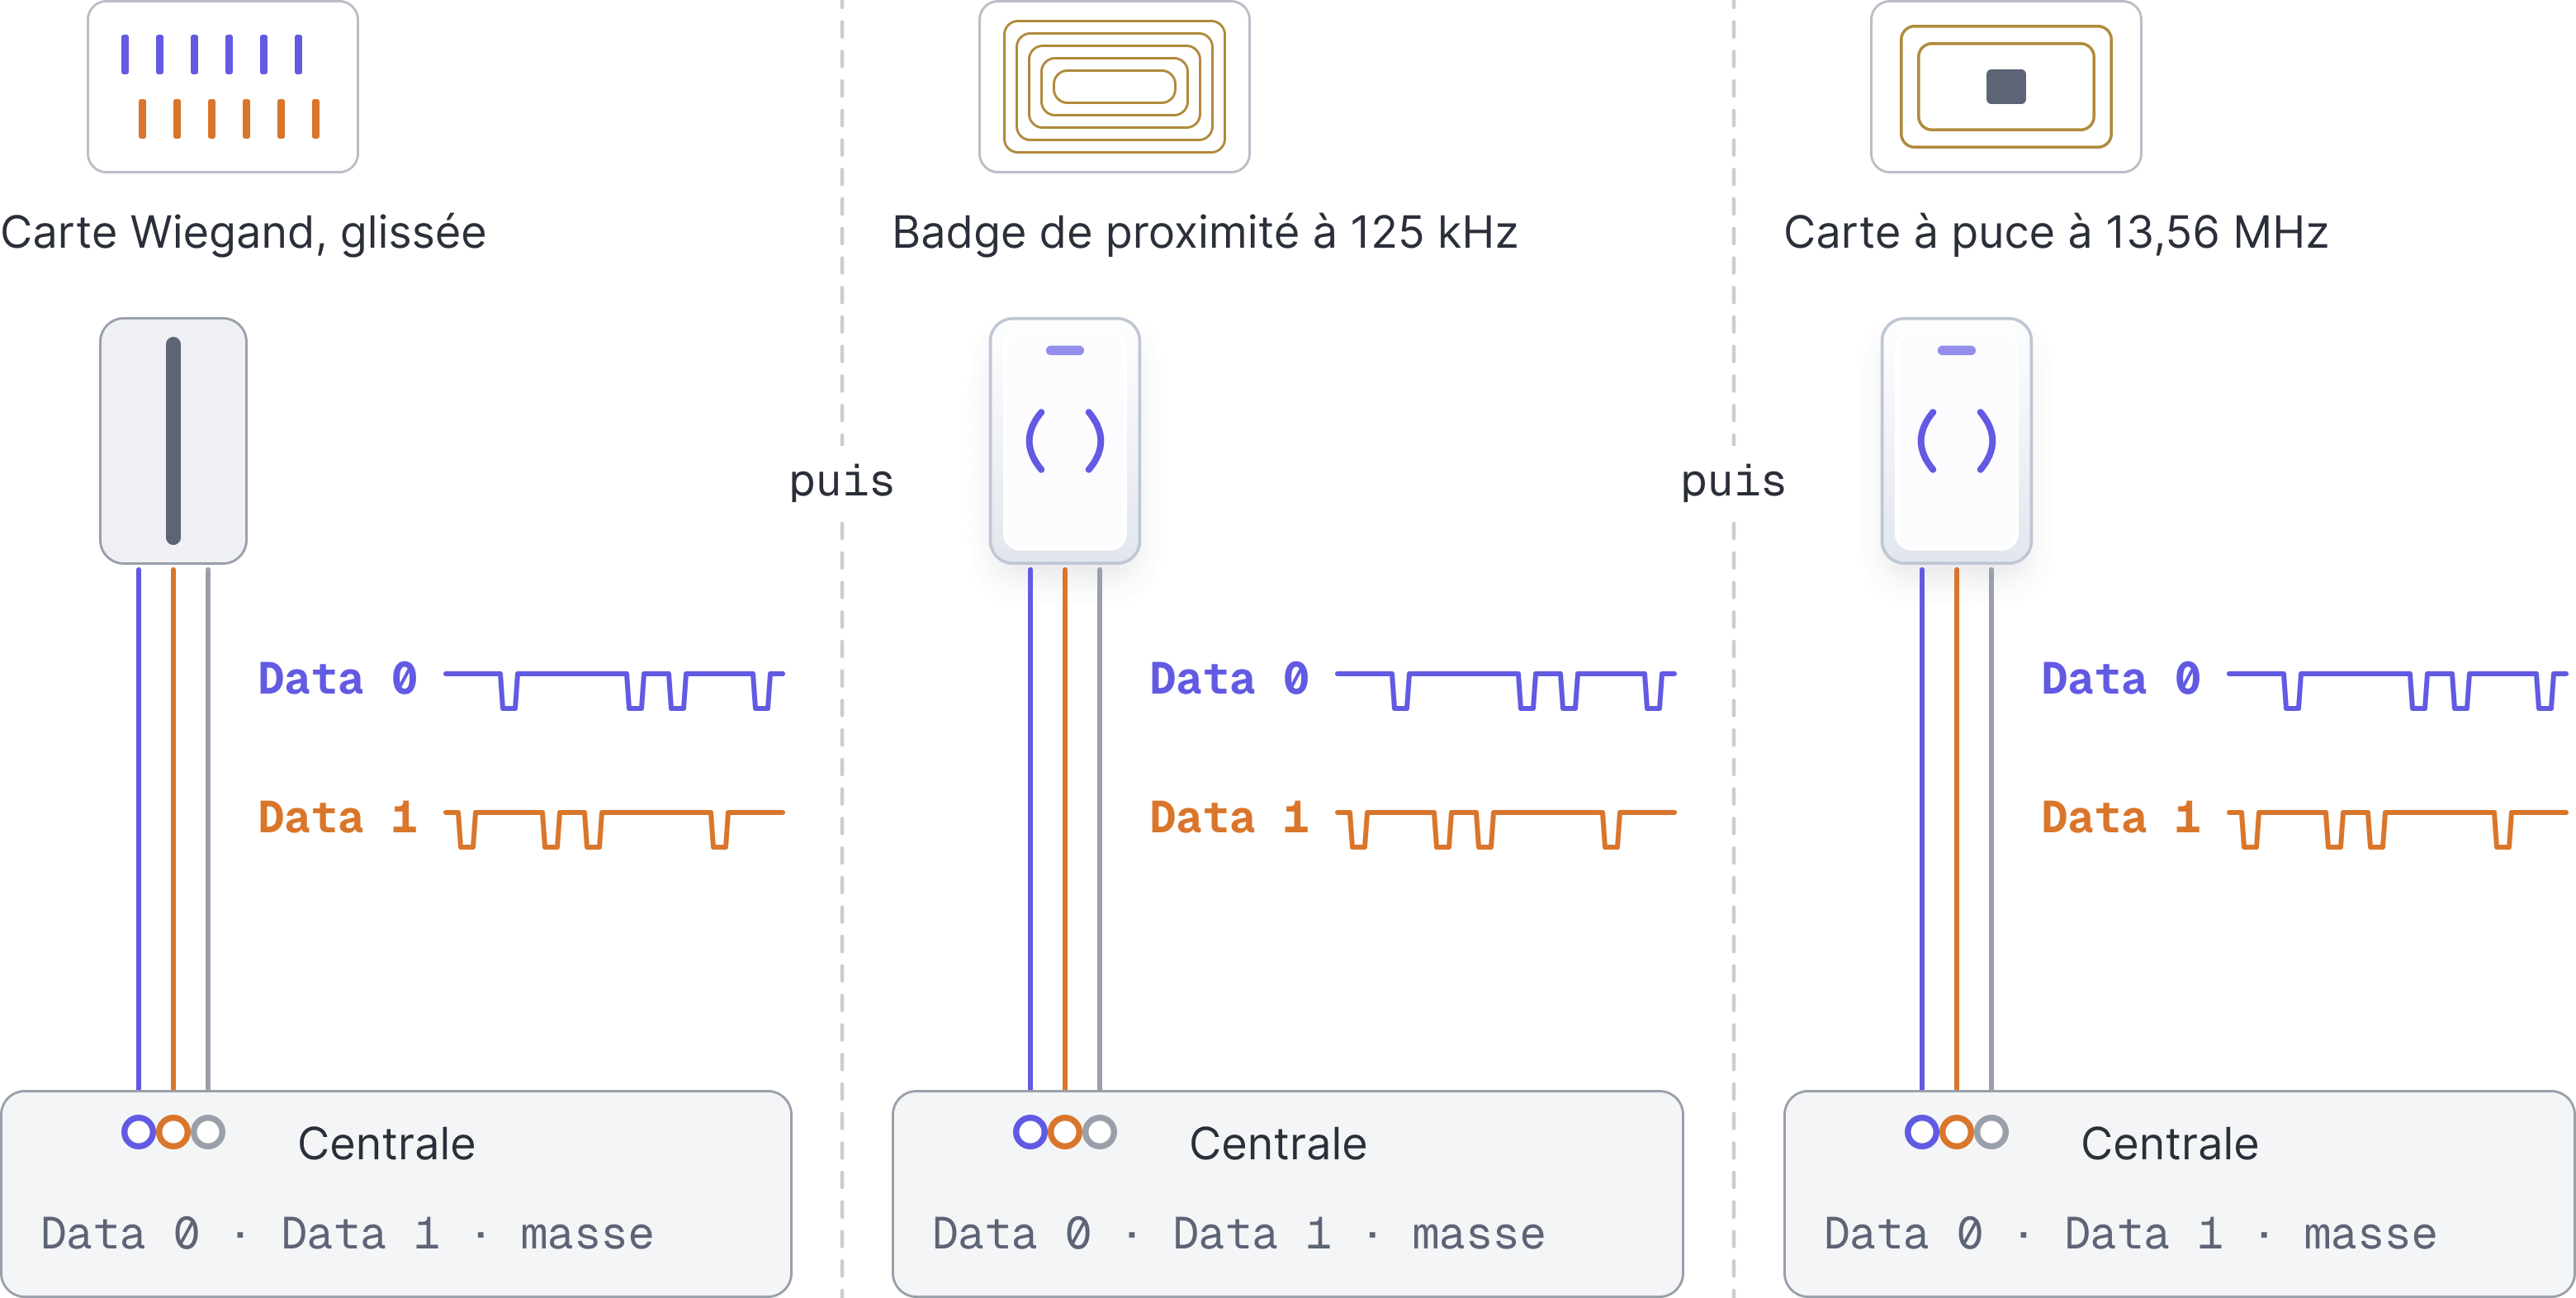
Le mot Wiegand a donc cessé de désigner la carte pour désigner le câblage. Et avec ce câblage, chaque installation a gardé les règles des années 1970 : un câble par lecteur, un seul sens de circulation, un numéro transmis en clair, et une taille de numéro héritée du nombre de fils qui tenaient dans une carte. Personne n'avait choisi ces règles dans les années 2000. Elles étaient déjà là.
Le format 26 bits en est la trace la plus visible aujourd'hui. Un exploitant qui commande des badges donne encore ce nombre à son fournisseur, et règle ses lecteurs dessus. Il n'y a plus de fil dans la carte, plus de fente dans le lecteur : il reste un nombre, qui comptait à l'origine des bouts de métal.
Un système fragile du point de vue de la sécurité, qu'on peut épier au niveau des fils
Un défaut cependant n'a jamais été corrigé dans ce système Wiegand, parce qu'il ne venait pas de la carte mais du câblage lui-même : le numéro d'identification y circulait en clair. Personne ne l'avait chiffré, parce qu'à l'époque, personne n'imaginait qu'on pourrait venir écouter les signaux à l'arrière d'un lecteur afin de voler des identifiants.
Le problème, c'est que le lecteur est posé du côté de la porte où tout le monde circule. C'est sa raison d'être : on présente son badge dehors, pas dedans. Et derrière la plaque de ce lecteur, se trouvent les deux fils. L'astuce est alors simple : on démonte le lecteur avec un tournevis, on pince un petit boîtier sur les fils du lecteur, et ce boîtier enregistre le numéro de chaque badge qui lui est présenté.
Il suffit dès lors de rejouer l'un de ces numéros pour ouvrir la porte. Ce boîtier existe et se vend, Allegion le cite par son nom dans sa documentation : c'est l'ESPKey. Il ne requiert aucune compétence particulière.
On ne peut rien contre cela du côté du lecteur. On peut utiliser de meilleures cartes et intégrer de meilleures radios : le numéro ressortira toujours en clair sur les deux fils qui suivent, et c'est là qu'on l'attend. Il fallait donc changer les fils si l'on voulait correctement sécuriser le système.
Farpointe, un fabricant de lecteurs, le dit sans détour : « Pendant des années, Wiegand a été le standard du métier, mais il n'est plus intrinsèquement sûr, pour la simple raison qu'il était à l'origine obscur et non normalisé » (livre blanc OSDP).
OSDP fait son apparition, et adopte une norme de 1983
Si le câblage de Wiegand est resté en place pendant quarante ans, c'est parce que le remplacer coûtait cher.
Un lecteur se remplace facilement : il est fixé au mur et il ne coûte pas cher. Mais un lecteur qui se met à parler OSDP n'est plus compris par une centrale qui n'écoute que du Wiegand. Changer un lecteur seul ne sert donc à rien. Il faut changer tous les lecteurs d'un site, toutes les centrales qui les desservent, et le logiciel qui pilote ces centrales, en même temps ou, avec des convertisseurs, par étapes. Souvent le câble aussi, car le RS-485 réclame une paire torsadée d'une qualité que Wiegand n'exigeait pas. Dans un bâtiment en service, cela veut dire couper les accès étage par étage pour remplacer du matériel qui marche.
Tant que personne ne risquait rien à ne pas changer, personne ne s'est mis en peine de le faire. Le boîtier espion ESPKey n'a rien inventé : il a mis à la portée de tous une faiblesse que le métier connaissait déjà.
Trois exigences s'étaient imposées bien avant lui, qui rendaient aussi le câblage Wiegand obsolète, parce qu'incapable de ces prouesses : chiffrer le numéro, permettre à la centrale d'interroger un lecteur au lieu de se contenter de l'écouter, et placer plusieurs lecteurs sur le même câble au lieu d'avoir à tirer autant de câbles que de portes.
Deux de ces trois conditions, une norme publiée en 1983 les remplissait déjà : le RS-485. Elle n'avait rien à voir avec le contrôle d'accès. Elle proposait simplement une solution pour faire communiquer de nombreux appareils sur une même paire de fils et sur de longues distances. Les usines s'en servaient déjà depuis des décennies. Le chiffrement, elle ne le fournit pas : cette part-là revient à OSDP.
Mercury Security et HID Global n'ont donc rien eu à inventer de ce côté-là. Ils ont écrit OSDP par-dessus cette norme en 2008, puis l'ont confié en 2012 à la Security Industry Association, qui le maintient depuis (HID Global, Demystifying OSDP, SecurityInfoWatch, 2015).
L'IEC a approuvé le résultat comme norme internationale en mai 2020 et l'a publié en juillet, et OSDP v2.2 a suivi en décembre (FAQ OSDP d'Impro, catalogue en ligne de l'IEC).
Comment ce câble fonctionne, et pourquoi deux fils suffisent, fait l'objet d'un autre article.
| La carte Wiegand | Le câblage Wiegand | OSDP sur RS-485 | |
|---|---|---|---|
| Le badge | Des fils magnétiques dans une carte | Proximité, puis cartes à puce | Cartes à puce, mobile, biométrie |
| Ce que le câble transporte | Les impulsions des fils de la carte | Les mêmes impulsions, imitées | Des messages adressés, chiffrés en option |
| Sens | Du lecteur vers la centrale | Du lecteur vers la centrale | Les deux sens |
| Lecteurs par câble | Un seul | Un seul | Plusieurs |
| Le numéro en transit | En clair | En clair | Chiffré en AES-128 quand le Secure Channel est activé |
| Ce qui limite le numéro | Le nombre de fils dans la carte | Les formats hérités de la carte | Le protocole, pas le câble |
C'est la colonne du milieu qui étonne : un câblage conservé pendant des décennies après la disparition de la carte qui l'avait dicté.
Des lecteurs dans DeviceDB
La bascule se voit dans les références : Schlage, par exemple, signale ses lecteurs RS-485 par un suffixe -485.


Les lecteurs multi-technologies actuels de Schlage portent tous ce suffixe, le MT11-485 compris, et chacun offre les deux interfaces, Wiegand et OSDP sur RS-485 (fiche technique). Si un fabricant propose encore les deux, c'est que les deux câblages sont encore installés, et que le passage de l'un à l'autre n'est pas terminé.
Pendant quarante ans, les cartes, les radios et les puces ont changé, mais pas le câblage. Il a fini par changer lui aussi, et ce qui l'a remplacé n'était même pas nouveau : une norme de 1983, que le contrôle d'accès n'a d'abord utilisée qu'avec des protocoles propriétaires, avant de lui donner enfin un protocole ouvert.