Français
Comment une serrure hors ligne accepte-t-elle un code créé il y a cinq minutes ?
La serrure ne possède aucun réseau. Le code a été créé sur un serveur bien après son installation. Il fonctionne quand même. Qui a prévenu la serrure et comment ?
Un hôte à Lisbonne fait quelques clics dans une application, puis un serveur invente un code et voilà qu'un client à Kyoto le saisit sans attendre sur une serrure qui n'a ni Wi-Fi, ni aucune connexion à Internet. Le s'ouvre. À aucun moment personne n'a prévenu la serrure que ce code existait.
L'explication que l'on donne intuitivement sur ce mécanisme des codes hors connexion (ou « offline codes » comme on les appelle en anglais) est que le code aurait été envoyé auparavant vers la serrure. Mais ce n'est pas le cas : rien n'a jamais été envoyé. Le code n'a pas été transmis, il a été calculé à deux endroits distincts pour en constituer la validité.
La serrure et la plateforme partagent un secret et savent réaliser le même calcul
Le fonctionnement des appareils avec des codes hors connexion s'établit par une sorte de contrat initial. À l'usine, ou au moment de l'appairage, la serrure et le cloud de sa se mettent d'accord sur deux choses : une valeur secrète propre à la serrure elle-même, et une façon convenue de transformer ce secret et une plage de dates en chiffres codés.
igloohome, dont toute la gamme repose sur ce principe, le décrit en termes bancaires : « notre algoPIN utilise une technologie proche de celle du mot de passe à usage unique d'un jeton bancaire ». À l'appairage, « votre téléphone synchronise le jeton PIN unique avec nos serveurs sécurisés », et les codes sont ensuite fabriqués à partir d'« algorithmes et de graines, avec la durée de validité incluse dedans » (igloohome, fonctionnement).
Quand l'hôte demande un code valable du mardi au vendredi, le serveur fait donc le calcul : le secret, plus cette fenêtre, donnent des chiffres. Et quand le client tape ces chiffres, la serrure refait en substance le même calcul à partir de sa propre copie du secret et de sa propre horloge, puis regarde si les chiffres font partie de ceux qu'elle aurait produits pour une fenêtre contenant l'instant présent. Si cela correspond, elle ouvre. Le code n'est pas venu jusqu'à la serrure. C'est la capacité à le reconnaître qui y a été installée, des années plus tôt, sous la forme du secret.
Si vous avez déjà utilisé le jeton à chiffres d'une banque, ou une application d'authentification à deux facteurs, vous avez utilisé la même technique : deux parties qui partagent une « graine » (comme on l'appelle dans le jargon technique) n'ont pas besoin de communiquer pour tomber d'accord sur un nombre.
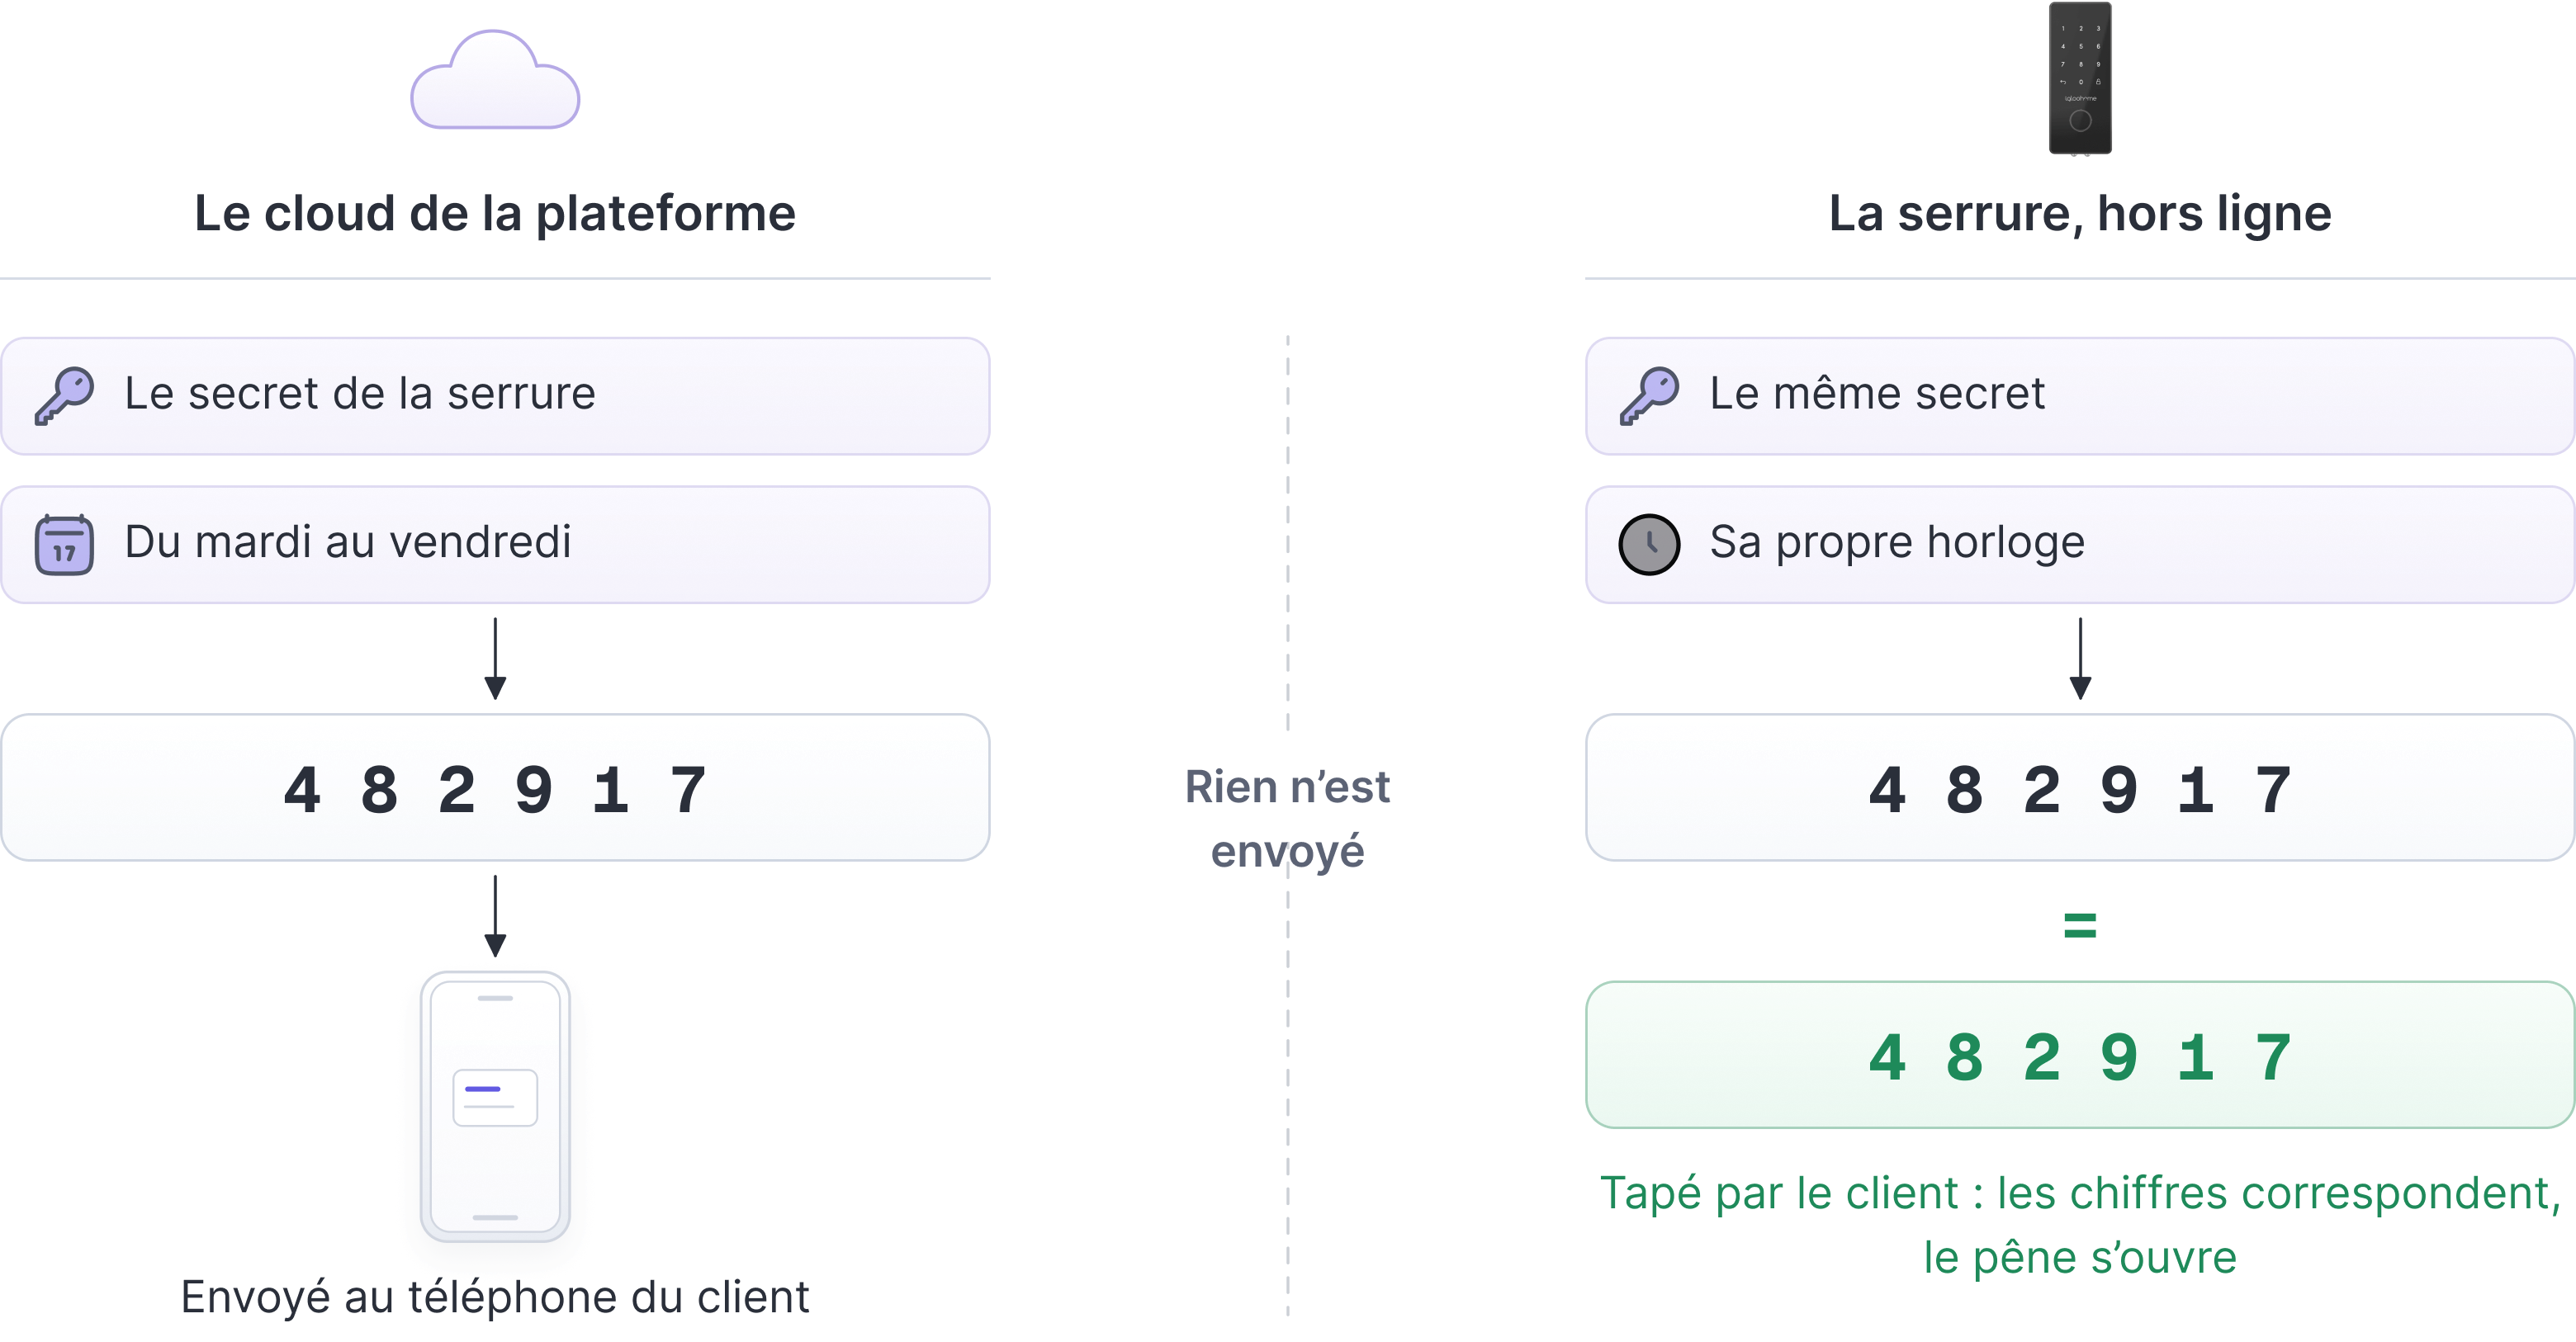
Tout ce que la serrure doit accepter un jour est déjà fixé dès le premier jour
Ce principe pousse à l'extrême l'approche du « chemin de l'identifiant », telle que nous l'avons décrite dans cet autre article. Dans un système où les droits sont écrits sur les cartes, la carte transporte physiquement la décision, ou plutôt la « lettre de mission » qui va commander la serrure ; ici, l'identifiant est de l'information pure, transportée dans un message, une confirmation de réservation, ou la mémoire d'un client. La serrure n'a besoin d'aucune infrastructure, et c'est pourquoi c'est cette technique qu'on voit partout appliquée dans les lieux où les portes ne sont pas alimentées par du courant, n'ont pas de couverture réseau et où personne n'est présent sur place (ou du moins à proximité) : chalets de location, boîtes à clés, portails de sous-sol, recoins de résidences collectives.
Deux des défauts de cette technique sont bien identifiés et impliquent d'adapter les méthodes pour en tenir compte.
D'abord, un code d'autorisation d'accès ne peut pas être annulé à distance. À moins de se rendre à la porte, il ne peut qu'expirer, et donc le vrai levier de sécurité consiste à s'assurer d'une certaine brièveté des fenêtres d'accès (voir à ce sujet : en combien de temps révoquer un accès ?).
Ensuite, l'horloge de la serrure est sa seule référence, or elle dérive seule sur sa pile, et une serrure qui a dérivé refuse les bons codes sans que personne n'en soit averti (voir à ce sujet : comment une serrure à piles connaît l'heure ?).
Un troisième défaut découle de ce principe seul, et celui-ci est plus rarement anticipé. Tout ce que la serrure acceptera un jour est déjà contenu dans l'arithmétique convenue le premier jour. Un horaire inhabituel, une règle fine, un changement d'avis immédiat : chacun doit avoir été prévu dans le schéma des chiffres, ou être abandonné. Là où une serrure en ligne reçoit une nouvelle règle, celle-ci ne peut recevoir que des nombres que son arithmétique d'origine sait déjà produire.
| Poussé vers une serrure en ligne | Calculé deux fois, hors ligne | Enregistré à la pose, à la main | |
|---|---|---|---|
| Le code voyage | Jusqu'à la serrure, par le réseau | Jamais | Une fois, sous les doigts de quelqu'un au clavier |
| En créer un à distance | Oui, tant que la serrure est joignable | Oui, toujours | Non |
| L'annuler avant terme | Oui, en quelques secondes | Le plus souvent non : il expire, il ne se rappelle pas | Seulement en retournant à la porte |
| Ce qu'il faut à la porte | Une radio, un boîtier ou du Wi-Fi, et leur alimentation | Une horloge et une pile | Une pile |
| Ce qui le met en échec | La chaîne réseau qui se rompt | L'horloge qui dérive, ou une fenêtre trop longue | Quelqu'un qui oublie de l'effacer |
Le calcul hors ligne échange la révocation contre l'indépendance. Que cet échange soit avantageux ou imprudent dépend entièrement de la porte sur laquelle il est fait.
Où ce principe se trouve dans DeviceDB
Du matériel igloohome à pile, une serrure à mortaiser, une serrure à pêne dormant et une boîte à clés : DeviceDB indique des codes d'accès hors ligne sur les trois.


Quand un code arrive dans un e-mail de réservation pour un chalet qui ne dispose d'aucun accès réseau, il n'a donc pas pris la route avant vous. Le cloud n'a pas prévenu la serrure. Il vous a donné le résultat d'un calcul que la serrure saura refaire le jour où vous vous présenterez devant elle.